
Seguridad que se demuestra, no que se declara.
Productos con IA para cumplir, certificarse y demostrar tu seguridad ante auditores, clientes y reguladores.
Empresas en Chile y LATAM ya trabajan con nosotros
Del Mar TG · SouthCode · NovoPayment · TicNow · ActiveIT · Alaya · Roma AI · Edumetrics · Roble Labs
Programas que nos respaldan
AWS Activate · Claude for Startups · OpenAI Startup Pilot · EmpreLatam · UDD Ventures · Women CISO by Google
Nuestros productos
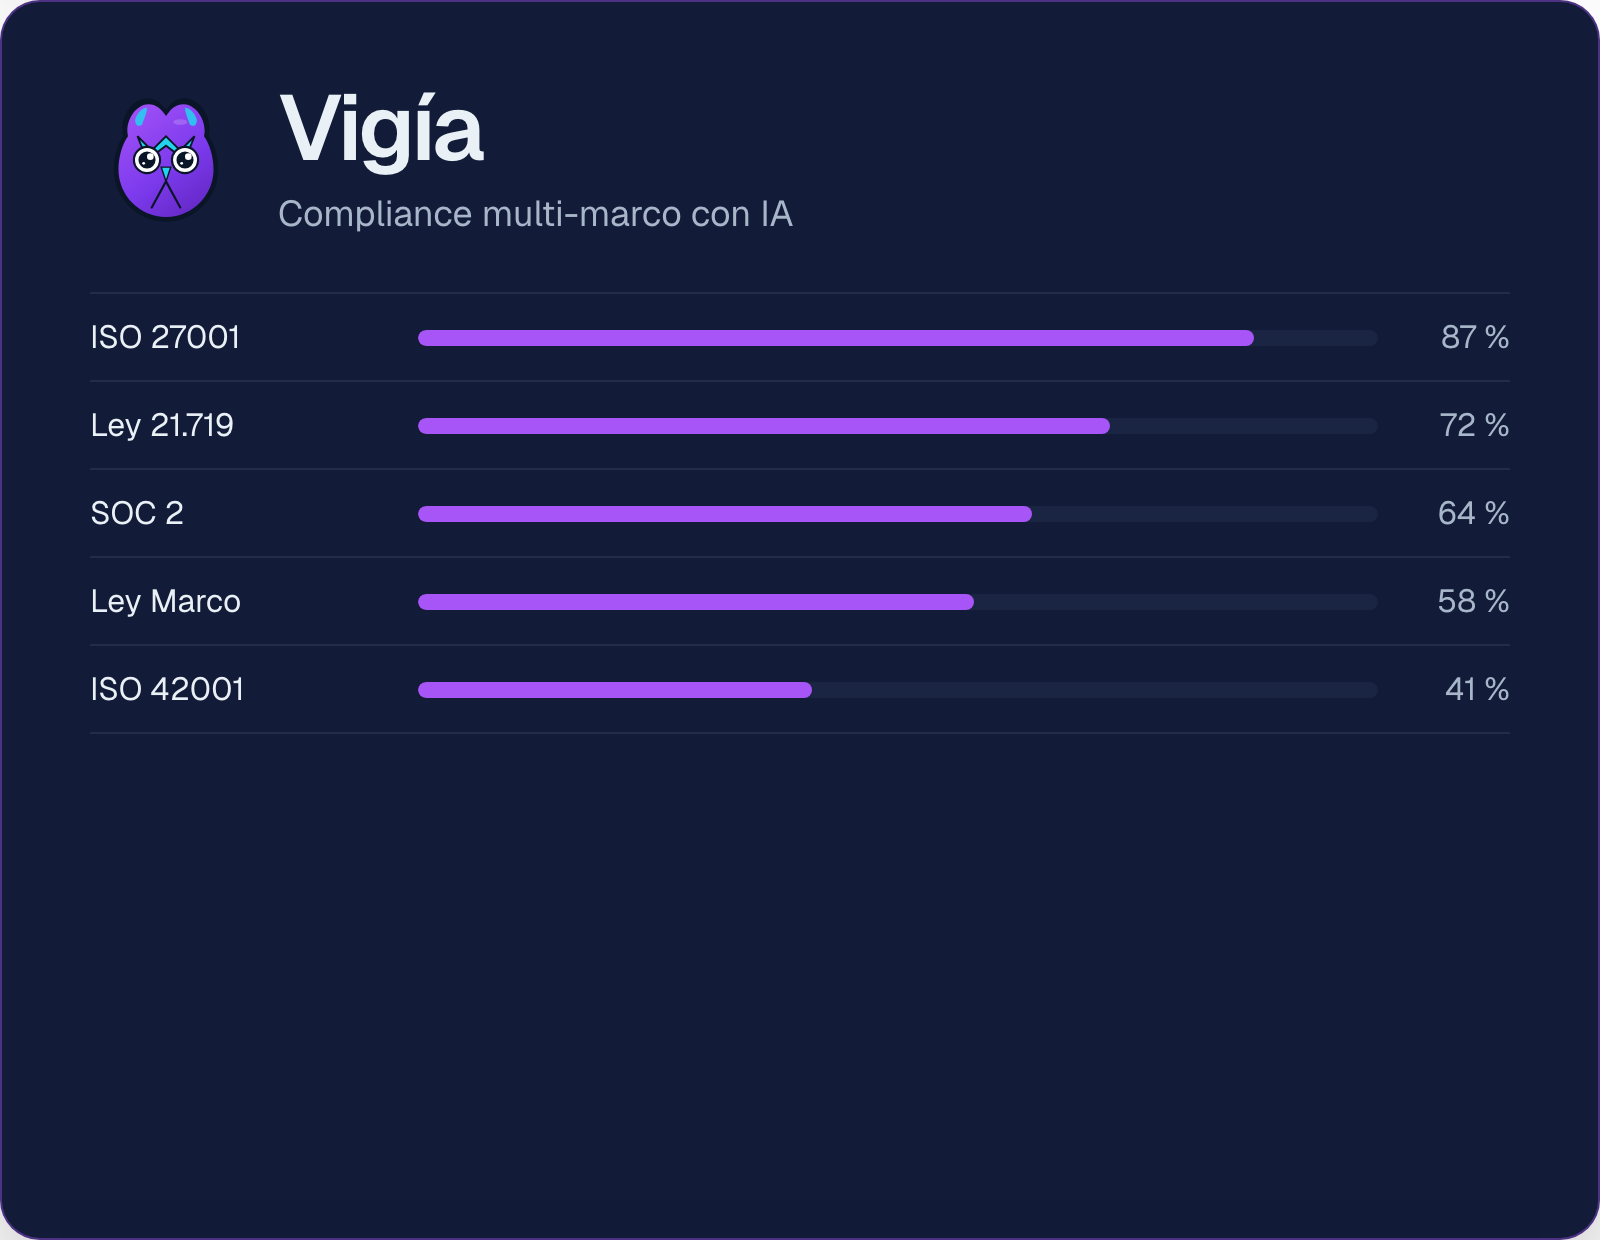
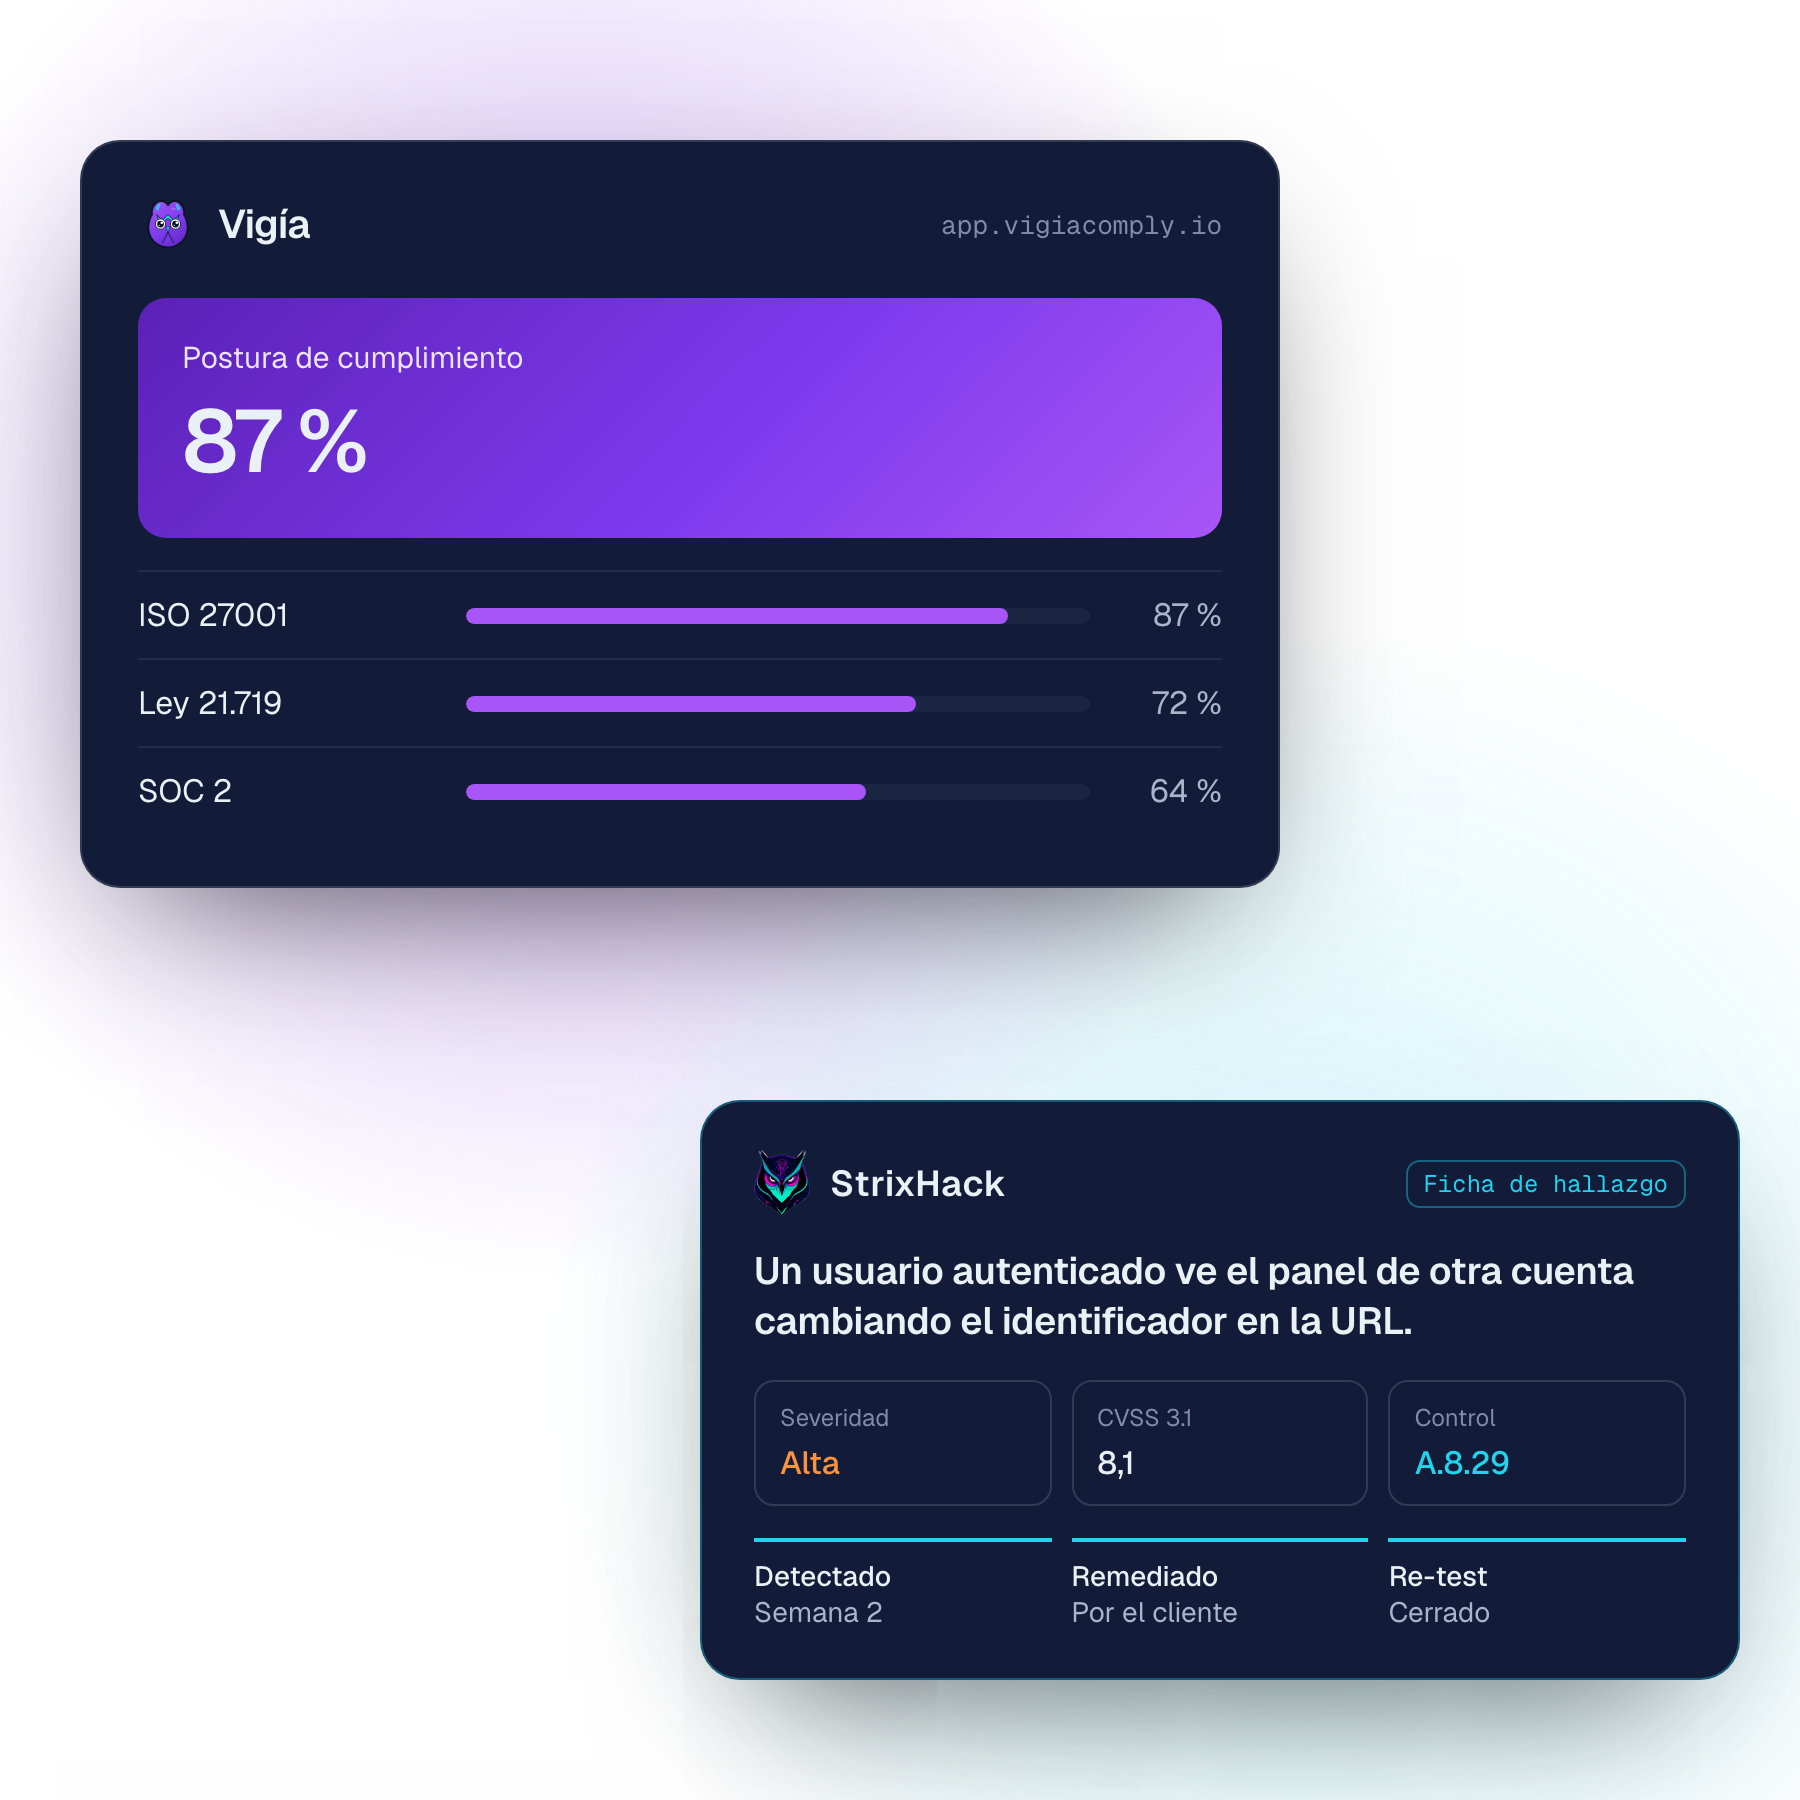
Vigía
Compliance multi-marco con IA agéntica.
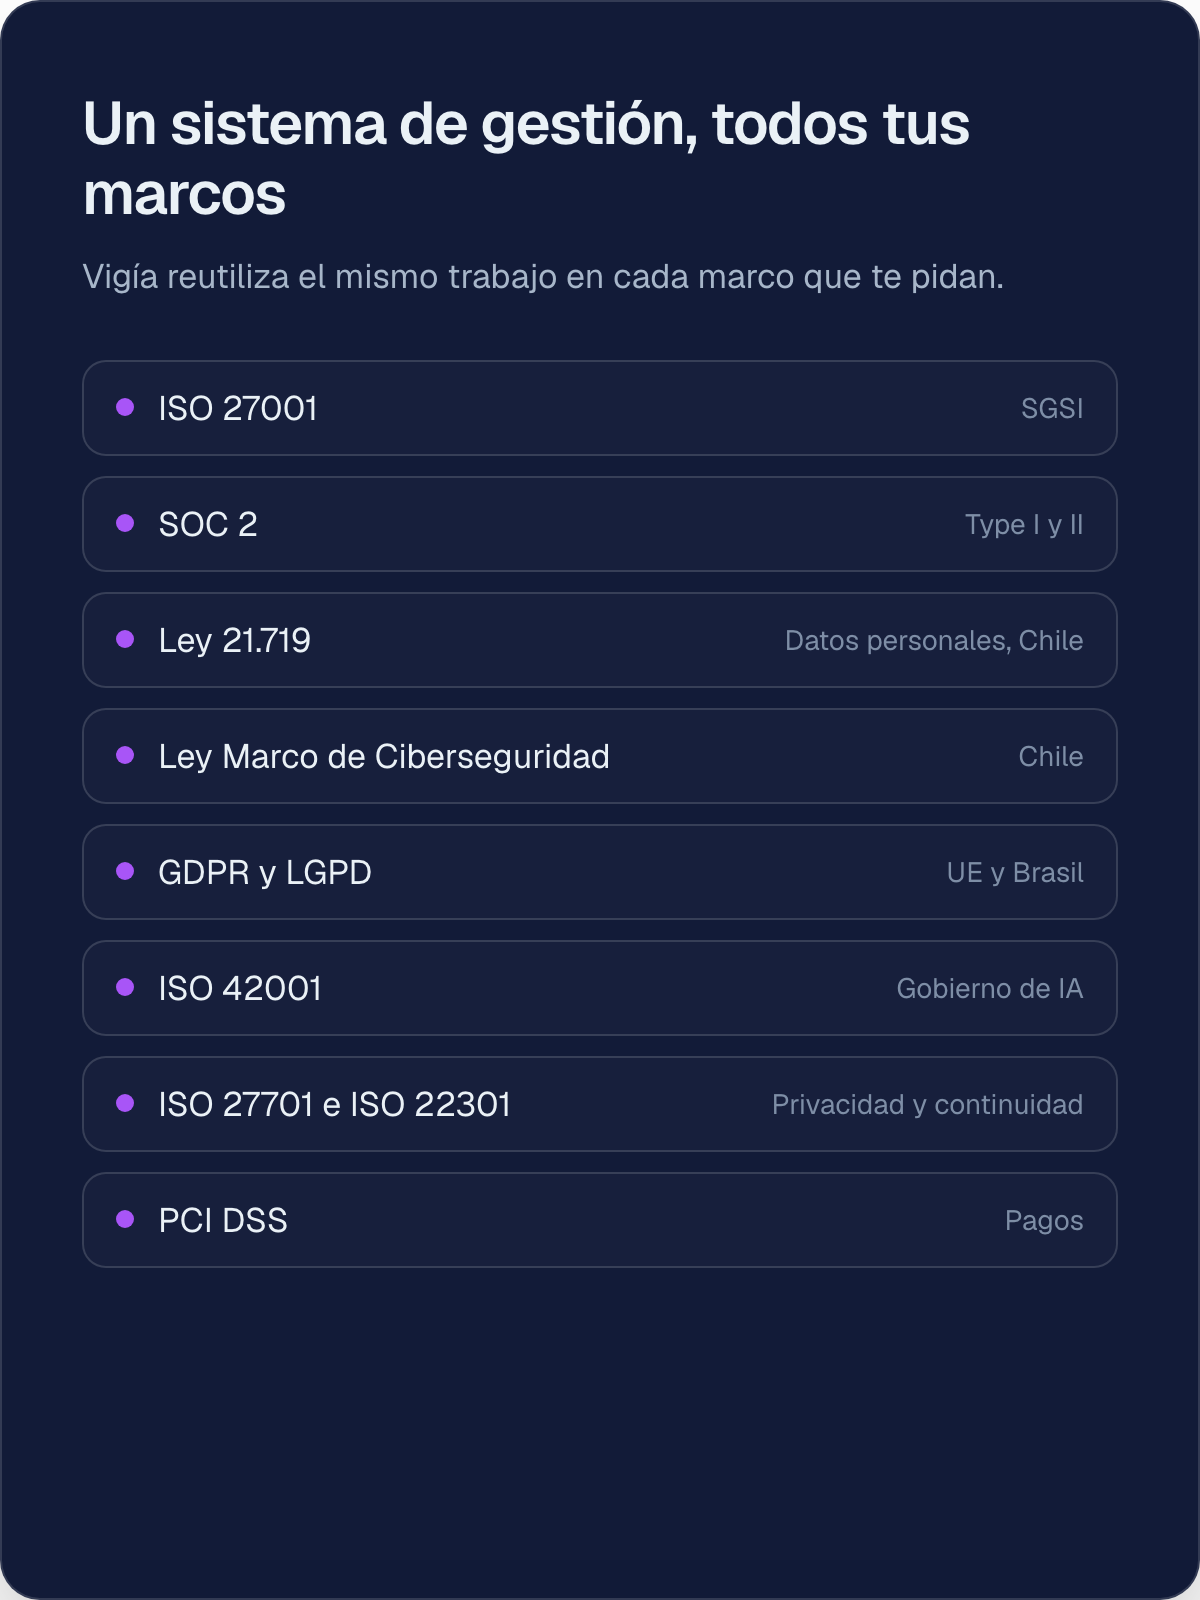
Arma tu sistema de gestión con IA, junta la evidencia desde tu stack y mantiene tu organización lista para auditoría. Un solo trabajo reutilizado en ISO 27001, SOC 2, Ley 21.719, Ley Marco de Ciberseguridad, GDPR, LGPD, ISO 42001, ISO 27701, ISO 22301 y PCI DSS.
Wigi, copiloto que cita tu evidencia y ejecuta el trabajo
63 conectores read-only: AWS, Google Workspace, GitHub, Jira, Microsoft 365…
Riesgos, proveedores, privacidad, concienciación y auditoría en una plataforma
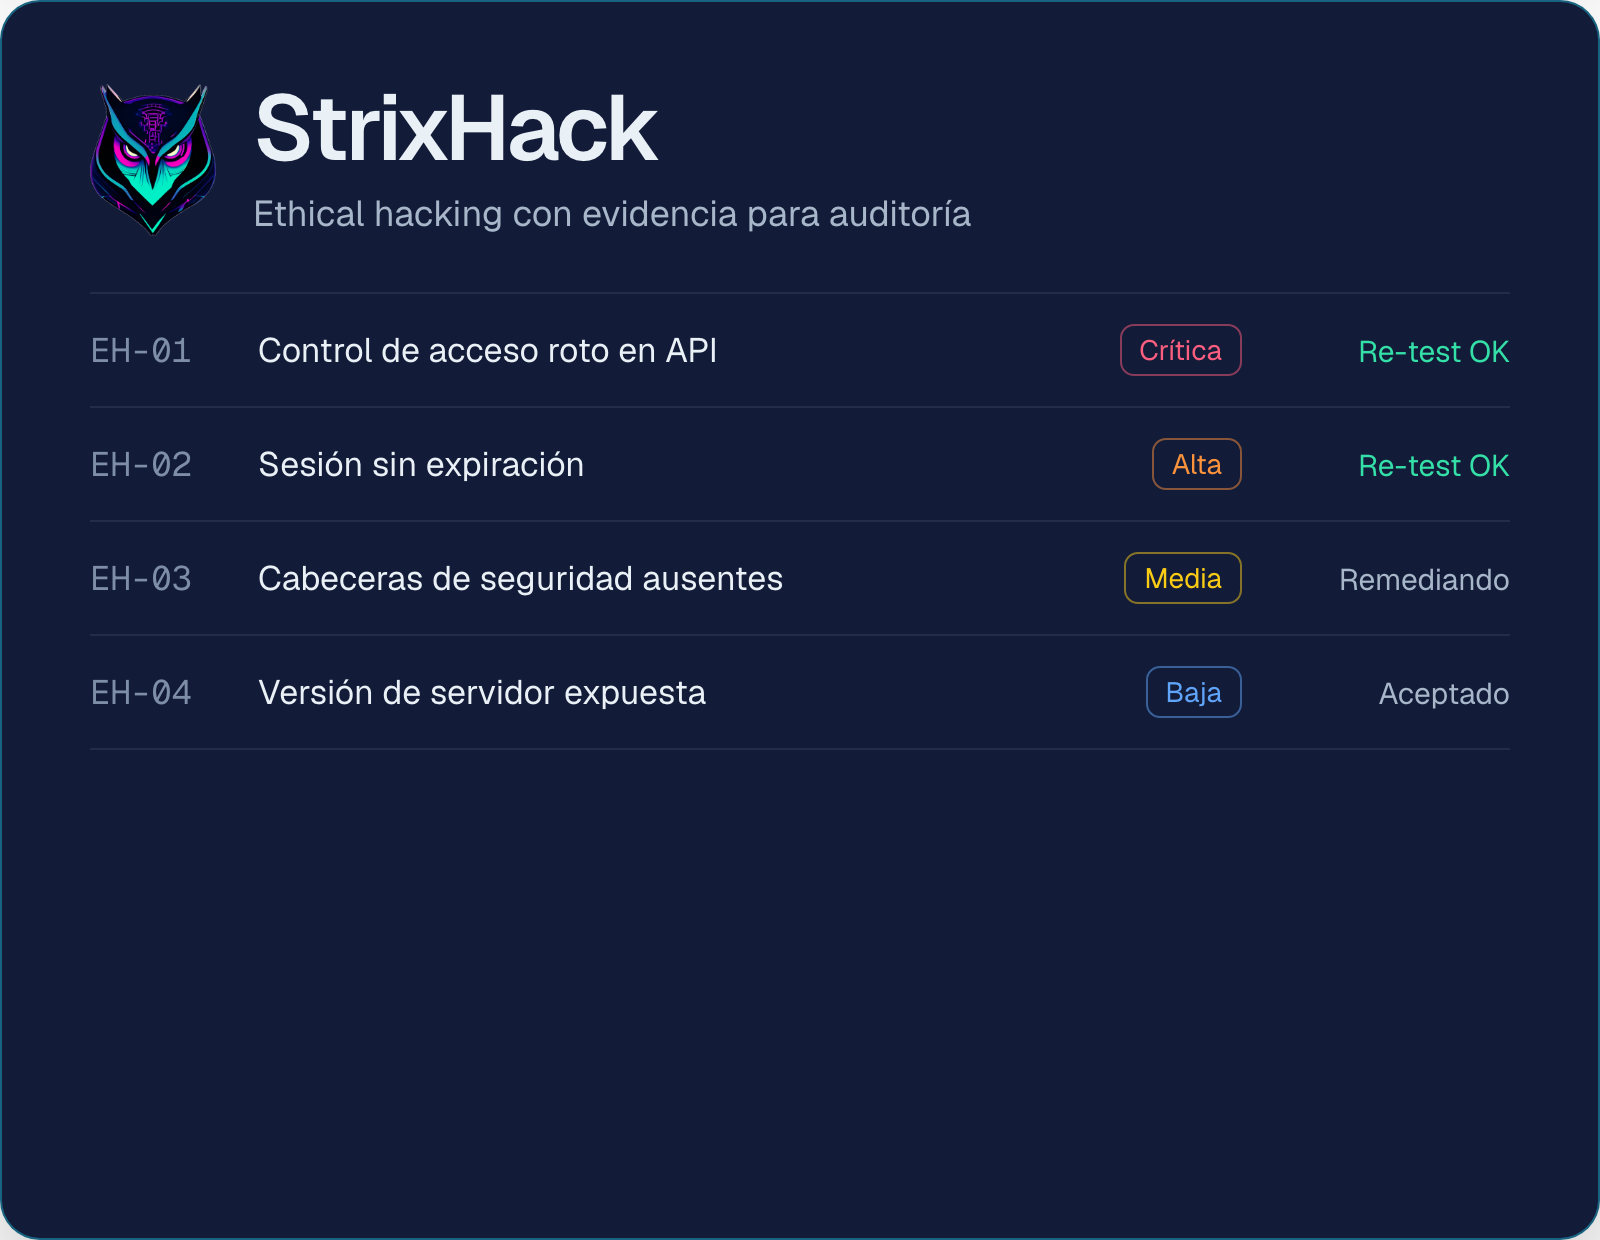
StrixHack
Ethical hacking que tu auditor puede usar.
Pruebas de penetración sobre tus aplicaciones, APIs e infraestructura, con hallazgos priorizados y un entregable pensado para certificación: mapeado a controles (ISO 27001 A.8.8, A.8.29, cl. 9.1) y con re-test que demuestra la remediación.
Informe ejecutivo + informe técnico con evidencia
Carta de atestación para el auditor
Re-test de verificación incluido
Cómo trabajamos
2
Plan con IA
La IA propone; tu equipo revisa y aprueba
3
Evidencia automática
Conectamos tu stack y la evidencia se junta sola
4
Pruebas reales
StrixHack valida tus controles como lo haría un atacante
5
Listo para auditoría
Entregables que el auditor puede verificar
1
Diagnóstico
Entendemos qué te exige tu auditor, cliente o regulador
¿Por qué
un búho?
El búho ve en la oscuridad, actúa con precisión y no duerme. Así queremos que funcione la seguridad de nuestros clientes: atenta, silenciosa y basada en evidencia.
BuhoSec AI construye productos para que las empresas de Latinoamérica dejen de cumplir en Excel y empiecen a demostrar su seguridad con evidencia: la IA propone, las personas aprueban.
Contáctanos
¿Quieres una demo de Vigía o cotizar un ethical hacking?
Déjanos tus datos y te respondemos en menos de 24 horas hábiles.